 Teresa Pitrola
Pubblicato il
È successo tutto mentre la Francia dormiva. Nella notte tra domenica 11 e lunedì 12 ottobre un attacco informatico ha fatto salire la temperatura di frigoriferi e congelatori in centinaia di supermercati. Fra le insegne colpite ci sono Intermarché, Coopérative U ed E.Leclerc.
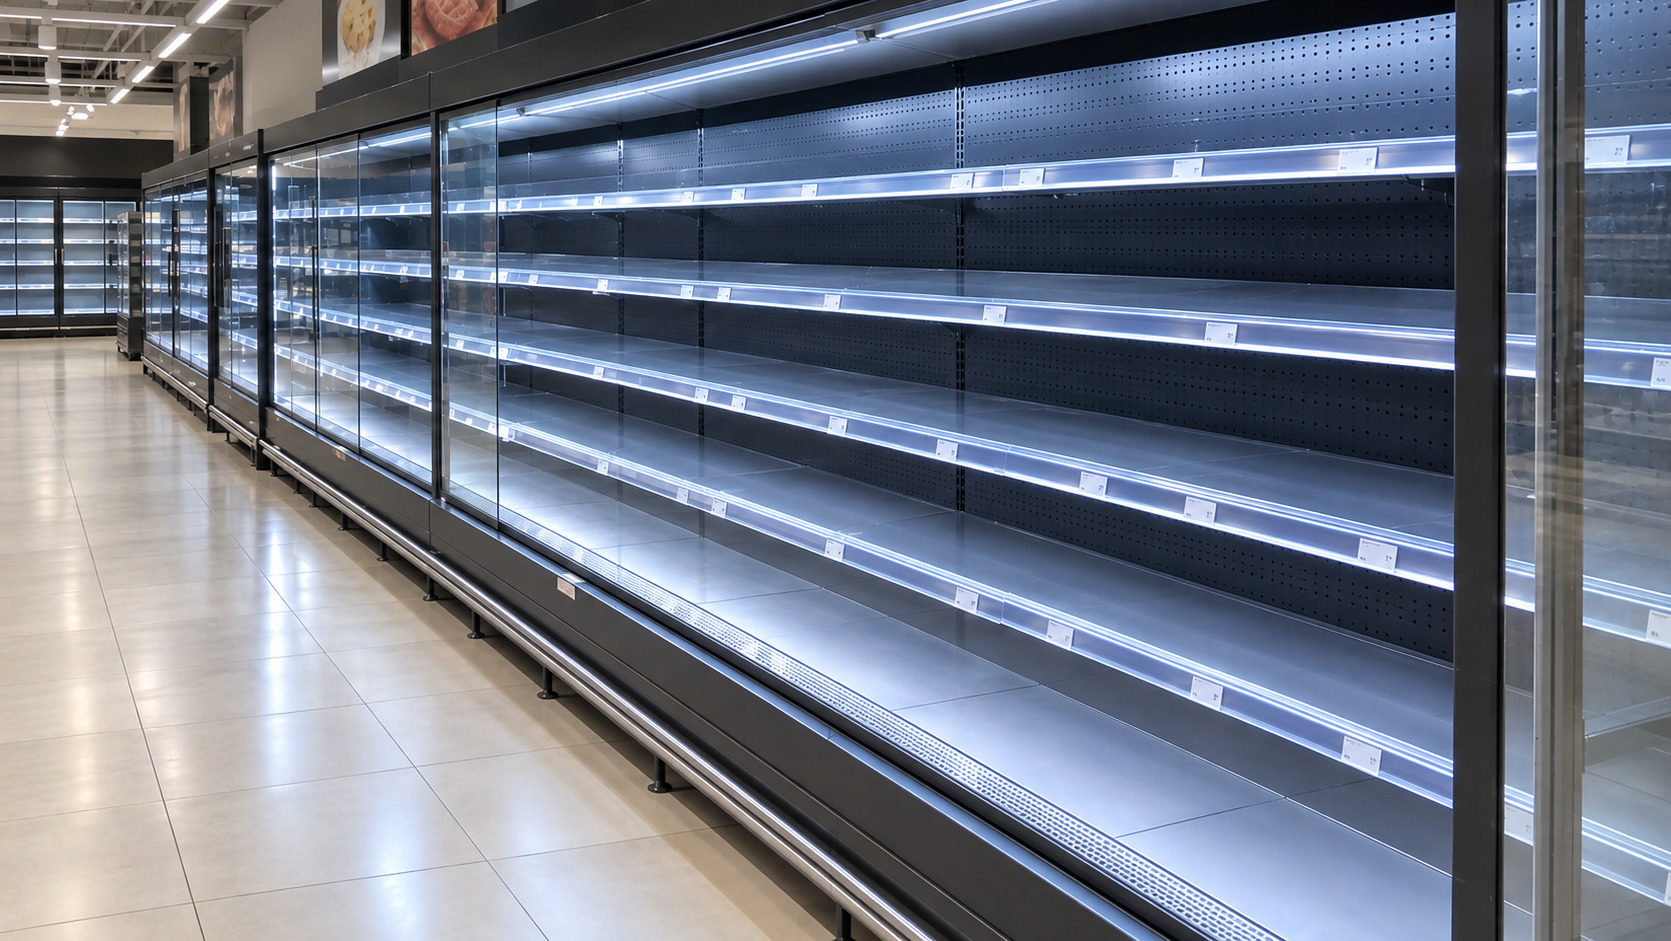
All’alba i dipendenti hanno trovato yogurt caldi, carne da buttare e gelati ridotti a poltiglia. In un Intermarché di Névez, in Bretagna, le vetrine refrigerate sono state svuotate completamente, ed il cibo è finito, per forza di cose, nella spazzatura. È diventata una delle immagini simbolo della giornata.
In questo articolo
Il conto si allunga di ora in ora. Les Mousquetaires, il gruppo di Intermarché, parla di circa 150 negozi colpiti, con frigoriferi rimasti a 50 gradi per sei ore. Tutta la merce è stata gettata per evitare rischi sanitari. Carrefour ha segnalato 80 supermercati coinvolti, mentre Monoprix ha indicato il 5% dei suoi punti vendita.
I danni non sono stati solo alimentari. La procura di Parigi ha parlato anche di incendi, e nell’avviare l’inchiesta ha citato allarmi antincendio e principi d’incendio segnalati dai negozi.
Il trucco dello sbrinamento
La parte più sorprendente è il metodo. I pirati non hanno spento i frigoriferi: li hanno fatti scaldare. Secondo le ricostruzioni, hanno avviato da remoto lo sbrinamento in modo continuo, con una temperatura impostata a 50 gradi. È la funzione che normalmente scioglie il ghiaccio sulle serpentine: usata così, ha trasformato i frigoriferi in forni.
C’è anche un dettaglio più subdolo. Gli aggressori hanno allungato il ciclo di sbrinamento da una a otto ore, e così hanno ritardato l’allarme. Le squadre dei negozi hanno avuto poco tempo per intervenire, e i danni si sono moltiplicati.
Nel mirino sono finiti i sistemi di regolazione del freddo del gruppo danese Danfoss, che gestiscono gran parte dei banchi refrigerati della grande distribuzione francese. L’azienda ha confermato a franceinfo alcuni incidenti avvenuti in Francia su un numero limitato di sistemi.
Una falla nota da anni
Il paradosso è che la vulnerabilità era conosciuta da tempo. Nel 2023 i ricercatori di Synacktiv, società francese di cybersicurezza, avevano scoperto un modo per aggirare l’autenticazione su alcuni controller Danfoss. La stessa falla era stata segnalata di nuovo nel 2025.
A peggiorare le cose c’è l’esposizione in rete. Molti dispositivi erano collegati direttamente a Internet, contro ogni regola di sicurezza di base. Il ricercatore Baptiste Robert ne ha contati 2.752 accessibili online, di cui 1.590 in Francia, a volte senza alcuna password.
La stessa Danfoss ha ammesso che la maggior parte dei sistemi colpiti era obsoleta e non riceveva da tempo aggiornamenti di sicurezza. Il punto debole sta nella durata di questi impianti: sono costruiti per funzionare più di quindici anni, ma il software invecchia molto più in fretta.
Gli esperti di Synacktiv pensano a un attacco “opportunista“: i criminali avrebbero cercato in rete i sistemi vulnerabili e poi sfruttato falle note o password deboli. A favore di questa ipotesi c’è la dispersione geografica dei negozi colpiti, che appartengono a catene diverse.
La risposta di Parigi
Il caso è arrivato fino a Matignon. Il premier Sébastien Lecornu ha chiesto subito all’Anssi, l’Agenzia nazionale per la sicurezza dei sistemi informatici, di occuparsi della vicenda e segue personalmente il dossier. L’agenzia ha fatto sapere di essere mobilitata sia per assistere le possibili vittime in Francia sia per coordinarsi con le controparti europee.
La sezione anticybercrimine della procura di Parigi ha aperto un’inchiesta d’ufficio, con competenza nazionale, e l’ha affidata all’Ofac, l’Ufficio anticybercriminalità. Gli investigatori, però, non hanno ancora stabilito se la vulnerabilità individuata dall’Anssi abbia davvero avuto un ruolo nell’attacco.
Per ora nessuno ha rivendicato l’attacco e il movente resta un mistero: ricerca di notorietà o volontà di destabilizzare. Intanto il CERT-FR consiglia di scollegare questi apparecchi da Internet o di limitarne drasticamente l’accesso.
Un problema europeo
La Francia potrebbe non essere l’unica vittima. Secondo Félix Aimé, analista di Sekoia, sono stati colpiti anche Spagna, Portogallo, Polonia, Germania e Belgio.
Per i supermercati c’è poi un problema economico concreto. Le assicurazioni, osserva una delle insegne, spesso non coprono questo tipo di incidente in negozio. Il gruppo Les Mousquetaires parla di perdite per “diversi milioni di euro”. Secondo alcune testate di settore, contando le tonnellate di merce distrutta, il danno complessivo potrebbe arrivare a decine di milioni.
La Francia e i precedenti: quando TV5Monde andò al buio
Per la Francia non è la prima volta. Nell’aprile 2015 TV5Monde, il canale internazionale francofono, si spense di colpo: undici canali oscurati per ore, mentre siti e profili social mostravano propaganda jihadista firmata “CyberCaliphate”. Le indagini successive puntarono però in un’altra direzione: secondo gli inquirenti francesi, dietro c’era APT28, gruppo di hacker legato all’intelligence militare russa, che si era finto Stato islamico.
Un anno dopo, nel 2016, toccò a OVH, colosso francese dell’hosting. Fu travolto da un attacco DDoS record di circa un terabit al secondo, lanciato dalla botnet Mirai. A colpire non erano computer, ma telecamere di sorveglianza e videoregistratori domestici infettati.
La storia di Mirai e degli studenti di Minecraft
Proprio Mirai è uno dei casi più surreali della storia di Internet. Nell’ottobre 2016 la stessa rete di oggetti connessi mise fuori uso Dyn, un fornitore americano di servizi Internet. Per ore Twitter, Netflix, Spotify, Reddit e il sito del New York Times risultarono irraggiungibili per milioni di persone.
Si pensò a una potenza straniera. Invece gli autori dell’attacco erano tre ragazzi americani poco più che ventenni, che avevano creato Mirai per guadagnare con i server di Minecraft colpendo i concorrenti. Il codice sfuggì loro di mano dopo essere stato pubblicato online.
Il casinò derubato dall’acquario
Il caso più citato dagli esperti come esempio di “assurdo informatico” è quello di un casinò nordamericano. Nel 2017 la società di sicurezza Darktrace raccontò che alcuni hacker erano entrati nella rete del casinò passando da un termometro intelligente installato in un acquario della hall. Una volta dentro, raggiunsero il database dei grandi giocatori e ne portarono via i dati.
Il parallelo con i frigoriferi francesi è evidente: un apparecchio pensato per controllare la temperatura diventa la porta d’accesso dei pirati.
Target, il furto che arrivò dall’aria condizionata
Nel 2013 la catena americana Target subì uno dei più grandi furti di dati della storia: circa 40 milioni di carte di credito compromesse nel periodo natalizio. Gli hacker erano entrati con le credenziali rubate a una piccola ditta della Pennsylvania che si occupava di riscaldamento, ventilazione e refrigerazione per i negozi. È un precedente che oggi, con i frigoriferi francesi, suona quasi profetico.
Il ragazzino che deragliava i tram con il telecomando
Nel 2008 a Łódź, in Polonia, un quattordicenne modificò il telecomando di un televisore per azionare gli scambi della rete tranviaria. Lo usò come se la città fosse il suo plastico. Quattro tram deragliarono e una dozzina di persone rimase ferita. La polizia lo descrisse come un ragazzo brillante che aveva studiato a lungo la rete e trasformava i binari in un gioco.
La Jeep guidata dal divano
Nel 2015 due ricercatori, Charlie Miller e Chris Valasek, dimostrarono davanti a un giornalista di Wired di poter controllare a distanza una Jeep Cherokee in autostrada. Lo fecero da un divano a chilometri di distanza, sfruttando il sistema di infotainment collegato alla rete cellulare. Il giornalista era al volante: i due gli accesero la radio a tutto volume, attivarono i tergicristalli e alla fine gli tolsero la trasmissione. Fiat Chrysler dovette richiamare circa 1,4 milioni di veicoli per aggiornarne il software in maniera che diventasse meno vulnerabile alle intrusioni.
L’hotel austriaco e le chiavi in ostaggio
Nel gennaio 2017 il Romantik Seehotel Jägerwirt, in Austria, fu colpito da un ransomware che bloccò il sistema delle chiavi elettroniche. Per qualche ora l’albergo non riuscì a programmare nuove tessere per le camere, mentre gli ospiti arrivavano per la stagione sciistica. La direzione pagò il riscatto, circa 1.500 euro in bitcoin. In seguito annunciò che sarebbe tornata alle vecchie chiavi di metallo.
Stuxnet, il virus che faceva girare le centrifughe
L’antenato di tutti questi attacchi “fisici” resta Stuxnet, scoperto nel 2010. Era un worm sofisticatissimo, attribuito a Stati Uniti e Israele, che si infiltrò nell’impianto iraniano di arricchimento dell’uranio di Natanz. Modificava di nascosto la velocità di rotazione delle centrifughe fino a danneggiarle, mentre ai tecnici mostrava valori del tutto normali. Fu il primo caso noto di arma digitale capace di distruggere macchinari reali.
NotPetya e il miracolo dal Ghana
C’è infine un caso che porta di nuovo in Danimarca, la patria di Danfoss. Nel 2017 il malware NotPetya, attribuito a hacker militari russi, paralizzò il colosso danese dei container Maersk. Circa 49.000 computer furono messi fuori uso e alcuni porti si fermarono.
La ripresa fu possibile grazie a un colpo di fortuna. Una copia intatta di un server essenziale sopravvisse solo nell’ufficio di Accra, in Ghana, perché un blackout lo aveva tenuto spento durante l’attacco. Un dipendente la portò in aereo da Accra fino a Londra, dove i tecnici ricostruirono la rete aziendale.
Il carrello della spesa è il nuovo fronte
L’attacco ai frigoriferi francesi segna però un salto di qualità per chi l’ha messo a punto e portato a termine. Non sono stati rubati dati e non è stato chiesto un riscatto, almeno per quanto se ne sa. È stata colpita direttamente la catena del freddo che porta il cibo sulle tavole. Come ha scritto Dominique Schelcher, direttore esecutivo di Coopérative U, colpire attrezzature essenziali per conservare i prodotti freschi e l’approvvigionamento alimentare dei francesi “è estremamente grave e senza precedenti”.
La lezione vale ben oltre i supermercati. Ogni oggetto collegato a Internet, dal termometro di un acquario a un banco frigo, può diventare una porta d’ingresso per i pirati.
🌍 Le notizie di Cose dell'Altro Mondo direttamente sul tuo telefono
Iscriviti al nostro canale WhatsApp o Telegram — gratis, senza spam, puoi uscire quando vuoi.
 La Tesla Roadster salta sopra le auto con i propulsori SpaceX e sui social la fanno volare con l’IA
 Stati Uniti, il killer di Fort Hood sarà fucilato in diretta streaming: 17 anni fa la strage che sconvolse in mondo
 Da conduttore del Tg a re: la storia incredibile di Edward Kijanangoma, incoronato sovrano del Toro tra riti antichi e una faida familiare
 Peste polmonare in Siberia, l’Oms rassicura dopo la morte di una ricercatrice: “Rischio basso”
 Shock in Francia, l’attore Arnaud Denis muore con l’eutanasia a 43 anni: “Ho chiuso con i maltrattamenti medici”
 Sfrattata a 87 anni dalla casa in cui viveva dal 1956, la storia di Maricarmen innesca la protesta a Madrid: migliaia di manifestanti in tenda a Puerta del Sol